외부 업로드 서비스를 운영할 때는 전송 구간의 보호, 저장 내용의 기밀성, 악성코드 검사, 파일을 사용하는 환경을 나누어 살펴봐야 합니다. 이 글은 Aspera 클라이언트 측 저장 암호화와 서버 감염 위험의 관계를 설명합니다.
먼저 구분할 것: 전송·저장 암호화와 파일 검사는 역할이 다릅니다
| 구분 | 확인할 질문 |
|---|---|
| 전송 중 암호화 | 이동하는 데이터는 어떻게 보호하나요? |
| 저장 암호화 | 보관된 원본 내용을 누가 복원할 수 있나요? |
| 악성코드 검사 | 어떤 단계에서 원본을 검사하고 결과를 판단하나요? |
| 안전한 처리 환경 | 원본을 여는 프로그램과 권한은 어떻게 관리하나요? |
저장 암호화를 설정했다고 다른 세 항목의 검토가 끝나는 것은 아닙니다.
Aspera EAR와 .aspera-env 파일
IBM 문서에서 클라이언트 측 EAR는 송신 클라이언트가 지정한 비밀번호로 내용을 암호화해 서버에 .aspera-env 파일로 보관하는 방식입니다. 수신자는 다운로드 중 또는 다운로드 후에 올바른 비밀번호로 복호화합니다. 예를 들어 document.pdf는 document.pdf.aspera-env로 전달할 수 있습니다. [1]
서버 측 EAR는 별도 방식이며 같은 확장자 설명을 그대로 적용하지 않습니다. IBM HSTS 문서는 서버 측 방식의 메타데이터를 .aspera-meta로 설명하고 있습니다. 여기서는 클라이언트 측 EAR를 중심으로 다룹니다. [2]
확장자는 파일 이름의 일부입니다. 실제 암호화 설정과 정상 복호화 여부를 검증해야 하며, .aspera-env라는 이름만으로 정상 암호문이나 무해한 파일임을 판정할 수 없습니다.
“저장하면 감염된다”와 “암호화하면 안전하다” 모두 피해야 합니다
정상 암호문을 원본으로 복호화·해석·실행하지 않고 보관하는 상태와 악성 원본을 실행하는 상태는 다릅니다. 저장 자체가 원본 프로그램의 실행을 뜻하지는 않습니다. 암호화하지 않은 파일도 같은 구분이 필요합니다.
이 설명은 정상적인 보관과 실행 원리에 대한 조건부 해석입니다. 업로드 서비스나 암호문을 다루는 프로그램의 취약점, 잘못된 경로·권한 설정까지 없애 준다는 뜻이 아닙니다. 서버 전체에 대한 무감염 보장으로 사용할 수 없습니다. [4]
보관 이후에는 무엇이 달라지나요?
| 단계 | 판단 기준 |
|---|---|
| 암호문 보관 | 원본이 실행되는 상태와 구분하되, 업로드 서비스·권한·용량 통제는 별도로 확인합니다. |
| 서버 자동 복호화·미리보기 | 원본을 읽는 처리 프로그램, 격리, 임시 파일과 권한을 확인합니다. |
| 수신자의 다운로드·사용 | 복호화로 복원된 원본의 위험이 사라지는 것은 아닙니다. 실행·열람 환경의 보호가 필요합니다. |
그림이나 문서를 자동 변환하는 프로그램도 파일을 해석합니다. 사람이 직접 실행하지 않았다는 사실만으로 자동 처리 단계까지 안전하다고 판단하지 않습니다.
암호문 검사와 원본 검사를 구분하세요
복호화할 수 없는 검사기는 암호문 내부의 원본 전체를 검사할 수 없습니다. 암호화 이전에 검사할지, 승인된 격리 영역에서 원본을 복원해 검사할지, 수신 단말에서 확인할지를 업무 정책에 맞춰 정합니다. 암호화 전 검사를 선택했다면 검사한 원본과 실제 전송 파일의 대응도 관리해야 합니다.
검사 결과가 없거나 내부를 확인하지 못한 상태를 “악성코드 없음”으로 표시하지 않습니다. 저장 암호화 자체를 백신·샌드박스·무해화 기능으로 소개하지도 않습니다. IBM AEW의 공식 보안 안내 역시 전송과 별도 악성코드 검사 절차를 구분합니다. AEW에 대한 설명을 모든 MORIVA 구성의 검사 기능 유무로 확대하지 않습니다. [3]
MORIVA 제품군에 적용할 때 확인할 내용
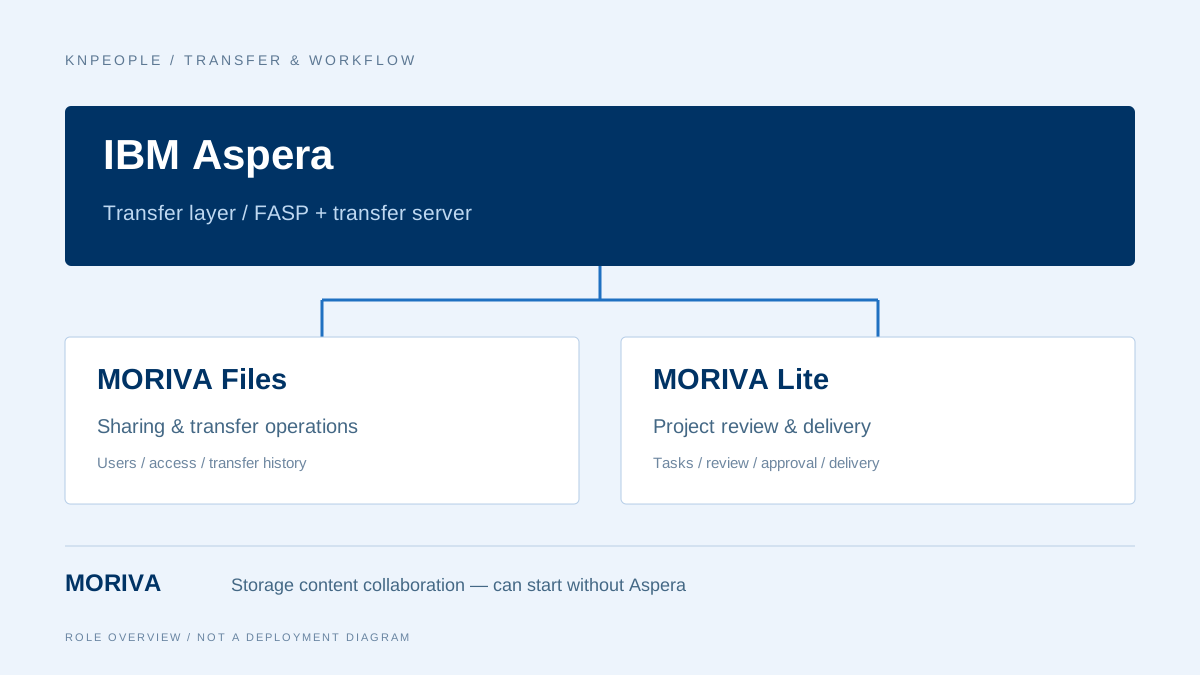
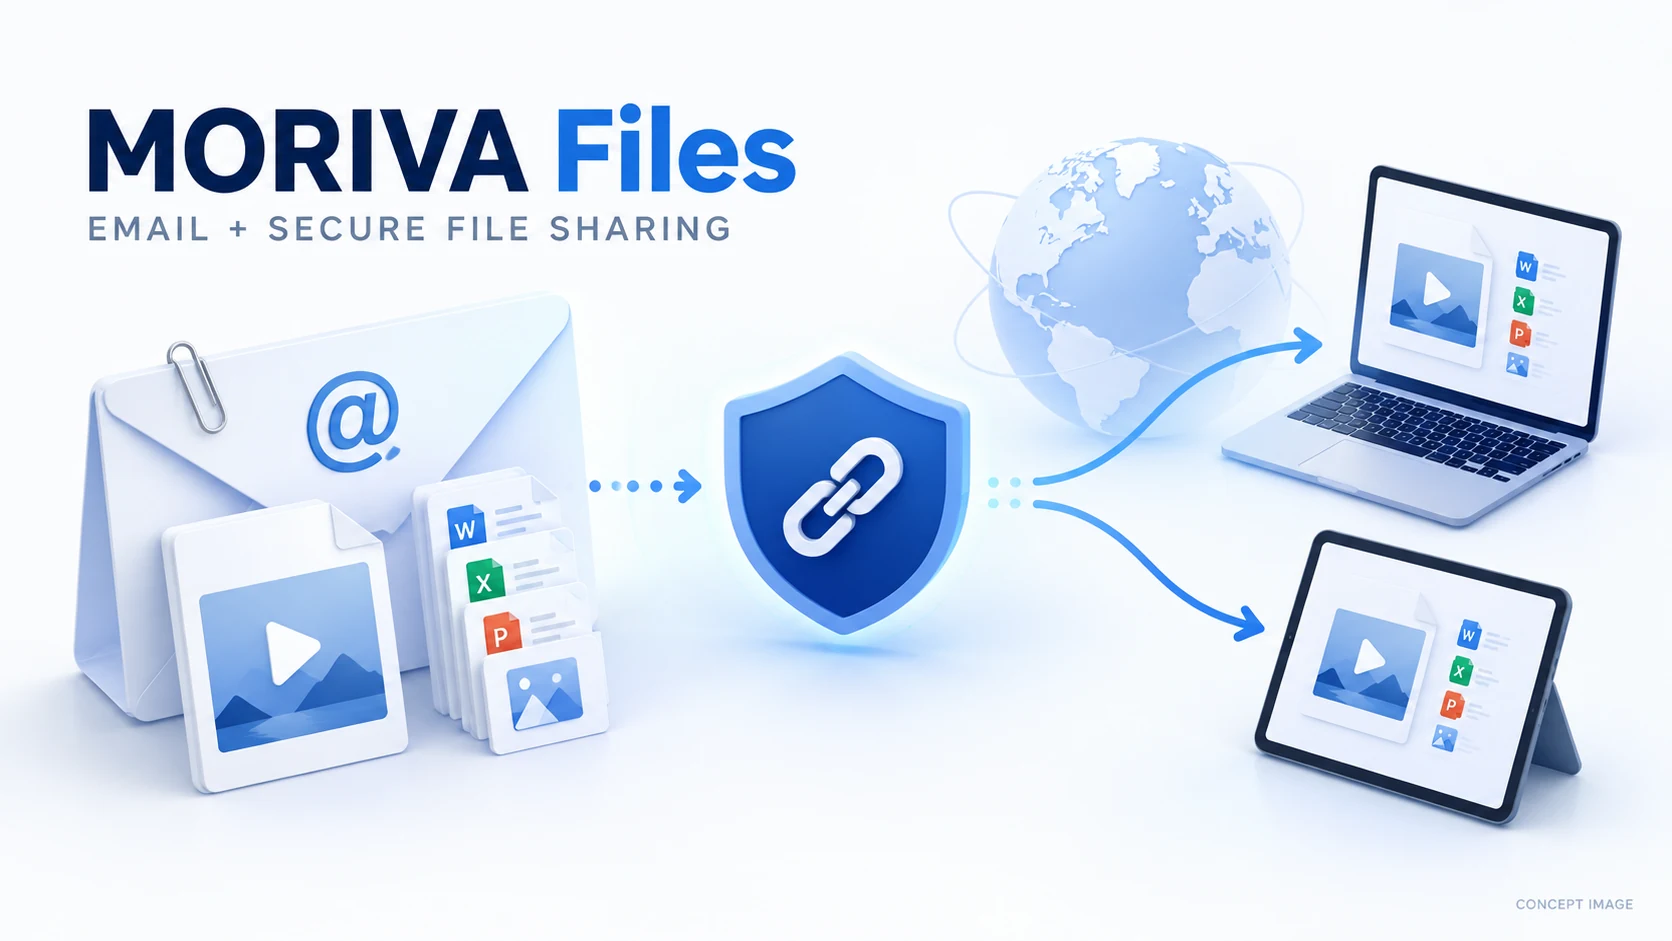
케이엔피플의 MORIVA 제품군은 Aspera 기반 전송 구성에서 저장 암호화 기능을 제공합니다. MORIVA Files의 외부 업로드·공유 운영과 MORIVA Lite의 프로젝트 파일 전달을 검토할 때, 적용 경로와 복호화·검사 위치를 함께 정리합니다. Aspera 없이 사용하는 MORIVA Standard 전송까지 클라이언트 측 EAR가 자동 적용되는 것은 아닙니다.
- 실제 MORIVA·Aspera 버전, 클라이언트와 전송 경로를 확인합니다.
- 암호화가 선택인지 필수인지, 비밀번호 관리와 수신자의 복호화 절차를 정합니다.
- 미리보기·변환이 필요한 파일은 암호문 유지 정책과 양립하는지 확인합니다.
- 검사 위치·책임·미검사 파일 처리 기준을 정합니다.
참고한 IBM 클라이언트 측 EAR 문서는 ascp와 다른 전송 방식의 지원 차이, HSTS의 HTTP(S) 대체 전송 시 제약을 명시합니다. 이 문서 기준을 모든 버전에 일괄 적용하거나 “Aspera를 쓰면 모든 경로에서 자동 암호화”로 설명하지 않고, 실제 구성의 지원 문서와 시험으로 확인합니다. [1]
외부 업로드 보안 점검표
업로드 사용자·권한, 파일 종류·크기 제한, 저장 영역 분리, 처리 프로그램 업데이트를 확인합니다. 암호화 여부와 별도로 원본을 열어야 하는 업무가 있는지 표시하고, 그 단계의 보호 조치를 검토하세요. [4]
검증에는 민감정보가 없는 정상 샘플로 암호화·다운로드·복호화 흐름을 먼저 확인합니다. 이 글을 작성하면서 실제 악성 파일이나 랜섬웨어를 실행한 시험은 수행하지 않았습니다.
자주 묻는 질문
저장 암호화로 랜섬웨어 공격을 막을 수 있나요?
저장 암호화는 악성코드 탐지·차단 기능이 아닙니다. 이미 침해된 서버의 권한으로 파일을 삭제하거나 덮어쓰는 문제까지 막아 주는 보장도 아닙니다. 접근 통제와 백업·복구 등 별도의 대비가 필요합니다.
암호화 상태라면 미리보기와 검사를 그대로 할 수 있나요?
원본 내용이 필요한 작업은 복호화할 수 있는 별도 처리 경로가 필요한지 확인해야 합니다. 제품명만으로 자동 지원을 단정하지 않습니다.
외부 업로드 보안, 현재 업무 흐름부터 함께 확인하세요
외부 협력사에서 대용량 파일을 받거나 해외 파일 전송을 운영하시나요? 사용하는 MORIVA·Aspera 제품과 버전, 업로드 이후 미리보기·변환 유무, 파일을 열어 보는 위치를 알려주세요. 실제 파일이나 비밀번호 없이도 첫 검토 범위를 함께 정리할 수 있습니다.
외부 업로드·저장 암호화 상담 문의 ↗알고 있는 항목만 적어주세요. 버튼을 누르면 주제와 질문이 준비된 이메일 앱이 열립니다.
참고 자료와 작성 기준
대표 제공 원고를 IBM EAR·AEW 보안 문서와 OWASP 파일 업로드 기준에 대조했습니다. MORIVA의 Aspera 기반 EAR 지원은 대표 확인을 반영했으며 보관·실행·검사 관계는 조건부 기술 해석입니다. 실제 악성코드 실행 시험은 하지 않았습니다. 제품 기능과 조건은 버전·구성·계약을 기준으로 확인합니다.
- IBM · Client-Side Encryption-at-Rest (EAR) ↗
- IBM HSTS 4.4.x · Server-Side Encryption-at-Rest ↗
- IBM Aspera Enterprise Webapps · Content security overview ↗
- OWASP · File Upload Cheat Sheet ↗
작성: 케이엔피플 · AI 작성 보조를 활용하고 제공 자료·공식 문서와 대조했습니다. 제품 적용 범위는 상담을 통해 확인해 주세요.